Ein interessanter und guter Beitrag der Computerwoche (c) – Sehr zu empfehlen:
Alle Beiträge von HHaneder
Heise: KRACK so funktioniert der Angriff auf WPA2
KRACK – so funktioniert der Angriff auf WPA2
Um zu erklären, wie Angreifer, die über Funk lediglich verschlüsselte Daten mitlesen können, mit ihrer „Key Reinstallation AttaCK“ (KRACK) schließlich doch Klartext in ihren Händen halten, muss man mit ein wenig Hintergrund zu Verschlüsselung und WPA2 anfangen. Doch keine Angst, es wird nicht hoch kompliziert. Das Folgende ist so weit wie möglich auf die notwendigen Basics reduziert. Wer die volle Wahrheit mit allen Details möchte, lese lieber das Paper der Forscher zu Key Reinstallation Attacks: Forcing Nonce Reuse in WPA2.
Die WPA2-Verschlüsselung beruht auf einer sehr einfachen logischen Operation auf Bit-Ebene namens XOR. Das ist ein striktes „entweder, oder“. Es ergibt 1 (wahr) wenn genau eines der beiden Bits 1 ist (also bei 0x1 oder 1x0), sonst ergibt es 0 (0x0 und 1x1).
Den Originalbeitrag finden Sie auf der Webseite des Heise Verlags:
NTV Beitrag: Ist mein Passwort noch sicher?
Gute Passwörter sind Pflicht für alle Internet-Nutzer. Doch egal wie komplex: Wurde ein Passwort einmal gehackt, gilt es als unsicher. Ein Online-Check verrät, wer seines unbedingt wechseln sollte.
Quelle: n-tv.de
http://www.n-tv.de/technik/Ist-mein-Passwort-noch-sicher-article19982556.html
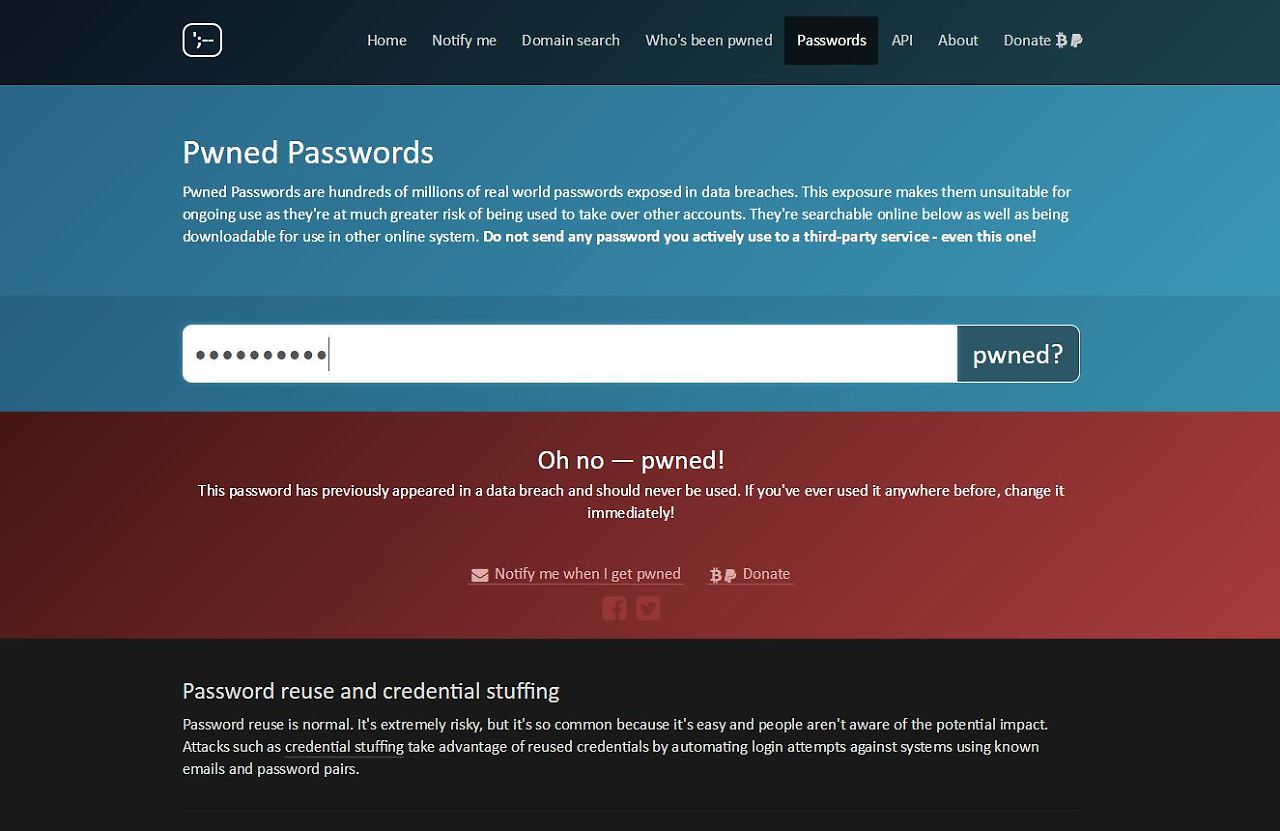
Und hier der direkte Link zum Service des Online-Projekts “ Have i been pwned?“
Ein N-TV Beitrag, den wir dankend empfehlen möchten.
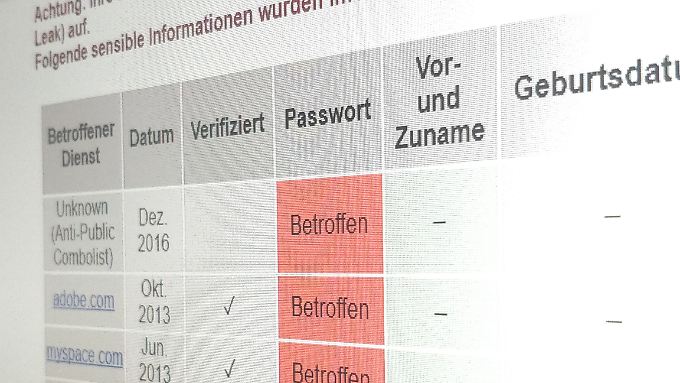
Zugangsdaten gestohlen – Das sollten alle Internetnutzer jetzt wissen
Ein nicht ganz unwichtiger Hinweis von n-tv.de Technik den wir gerne weitergeben.
Quelle: n-tv.de
http://www.n-tv.de/technik/Das-sollten-alle-Internetnutzer-jetzt-wissen-article19931112.html
Hinweis:
Quelle: n-tv.de
Hier der Link zum original Bericht: http://www.n-tv.de/technik/Das-sollten-alle-Internetnutzer-jetzt-wissen-article19931112.html
HP macht Schnüffel-Treiber unschädlich
89 Modelle mit Keylogger an BordHP macht Schnüffel-Treiber unschädlich
Sicherheitsforscher entdecken einen Keylogger auf HP-Notebooks und -PCs, der alle Tastenanschläge mitliest und speichert. 89 HP-Modelle sind betroffen, inzwischen gibt es für alle ein Update. Betroffene sollten schnell handeln.
Wenn auf einem Rechner ein Keylogger aktiv ist, dann ist er das in aller Regel ohne das Wissen des Nutzers, denn dieses Schnüffelinstrument liest alle Tastaturanschläge mit und speichert diese ab – das ist nützlich für Kriminelle, die Passwörter und andere sensible Informationen abgreifen möchten. Der Nutzer selbst aber dürfte nur in den seltensten Fällen wünschen, dass ein Keylogger ständig mitliest.
Für gewöhnlich ist deshalb auch ein wenig Aufwand nötig, um die Schnüffelsoftware unbemerkt auf einen Rechner zu schleusen. Bei einigen HP-Notebooks war ein Keylogger aber ab Werk installiert und im Hintergrund aktiv. Sicherheitsforscher hatten die Schwachstelle entdeckt und HP informiert – eine Antwort war anfangs ausgeblieben. Inzwischen hat der Hersteller aber reagiert und für alle betroffenen Modelle einen Patch bereitgestellt.
Testsoftware für Audio-Funktionen
Das brisante Programm, das von Treiberhersteller Conexant stammt, wurde als Diagnosehilfe eingesetzt und war aus Versehen auf den Rechnern verblieben. Das hatten bereits die Schweizer Sicherheitsforscher von modzero vermutet, und das bestätigte auch HP in einer Stellungnahme gegenüber n-tv.de einen Tag nach Veröffentlichung der Meldung. Demnach sei die Software entwickelt worden, um die „Audio-Funktionalität vor der Auslieferung der Produkte zu testen“. Sie habe „nicht in der final an die Kunden ausgelieferten Version enthalten sein dürfen“.
Aus der Seite in englischer Sprache wird deutlich, wie viele Modelle mit dem neugierigen Audio-Treiber ausgeliefert wurden. 56 Modelle aus der Kategorie „Commercial Notebooks“, 17 „Commercial Desktops“ und 16 „Consumer Notebooks“ sind betroffen. Für alle Geräte stehen Software-Updates bereit. HP empfiehlt, die Patches so schnell wie möglich zu installieren.
Quelle: n-tv.de , jwa
